


從國內資安事件來看,企業為什麼需要了解資安等級?
隨著數位化時代的來臨,企業面臨的資安威脅更加嚴重。根據數發部資安署發布的資安情勢報告顯示:近年的政府資安事件通報中,1 級和 2 級資安事件佔多數,超過百分之九十七,而更嚴重的 3 級資安事件則有百分之二點四四。在近期更爆發大規模的分散式阻斷服務攻擊事件,影響至少 45 個單位與企業網站。依台灣國家安全局的報告顯示:台灣政府部門平均每日遭受約 240 萬次網路攻擊,是前一年的兩倍多,顯示資安事件的發生頻率不斷攀升。
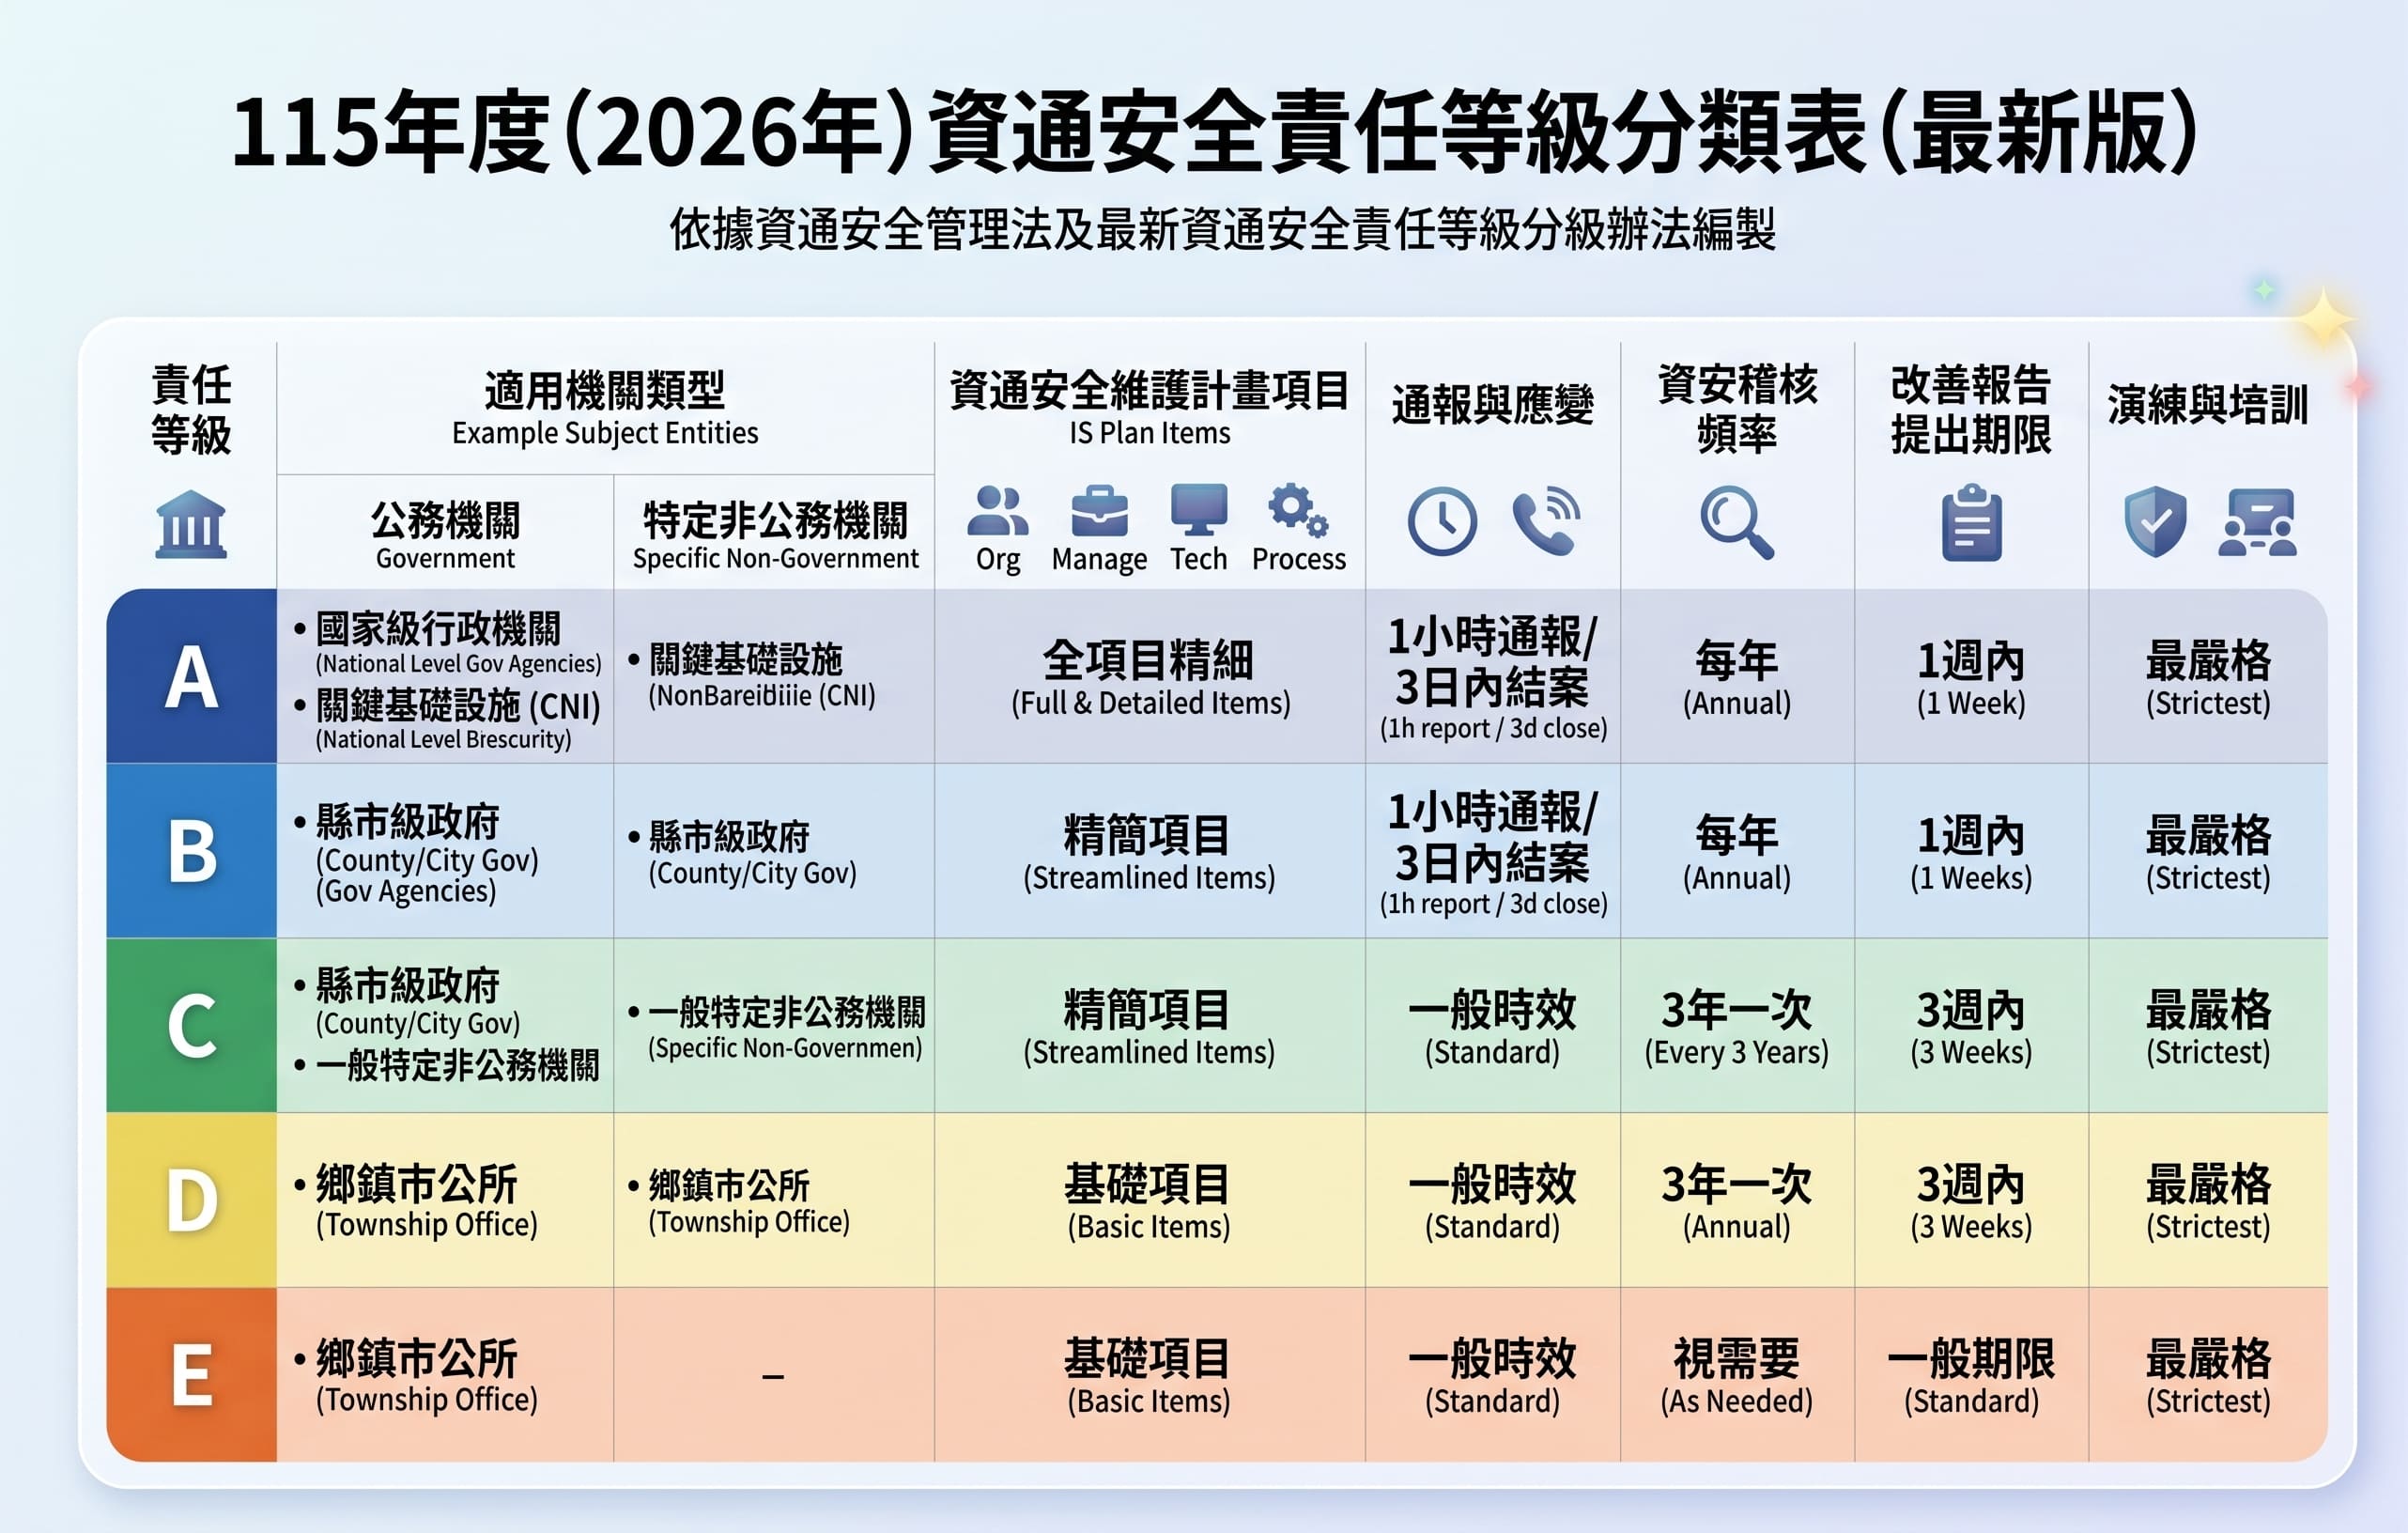
企業規模不論大小,都需要重視資訊安全。因此,台灣的《資通安全管理法》針對不同類型的機構或企業,制定了 A 至 E 級共五個資安等級的防護要求,以確保企業能落實符合的保護機制與策略。本文將深入解析資通法中的資安分級,幫助企業選擇適合的規範,並利用 全方位企業資安解決方案 提升整體防護能力。
資安事件怎麼分級呢?
台灣的資安事件分級是依據《資通安全管理法》及相關規範,依據事件對機密性、完整性及可用性的影響程度,將資安事件由輕至重分為 1 級、2 級、3 級及 4 級,共四個等級。
《資通法》資安等級:A 至 E 等級完整了解
資安等級的背景與架構
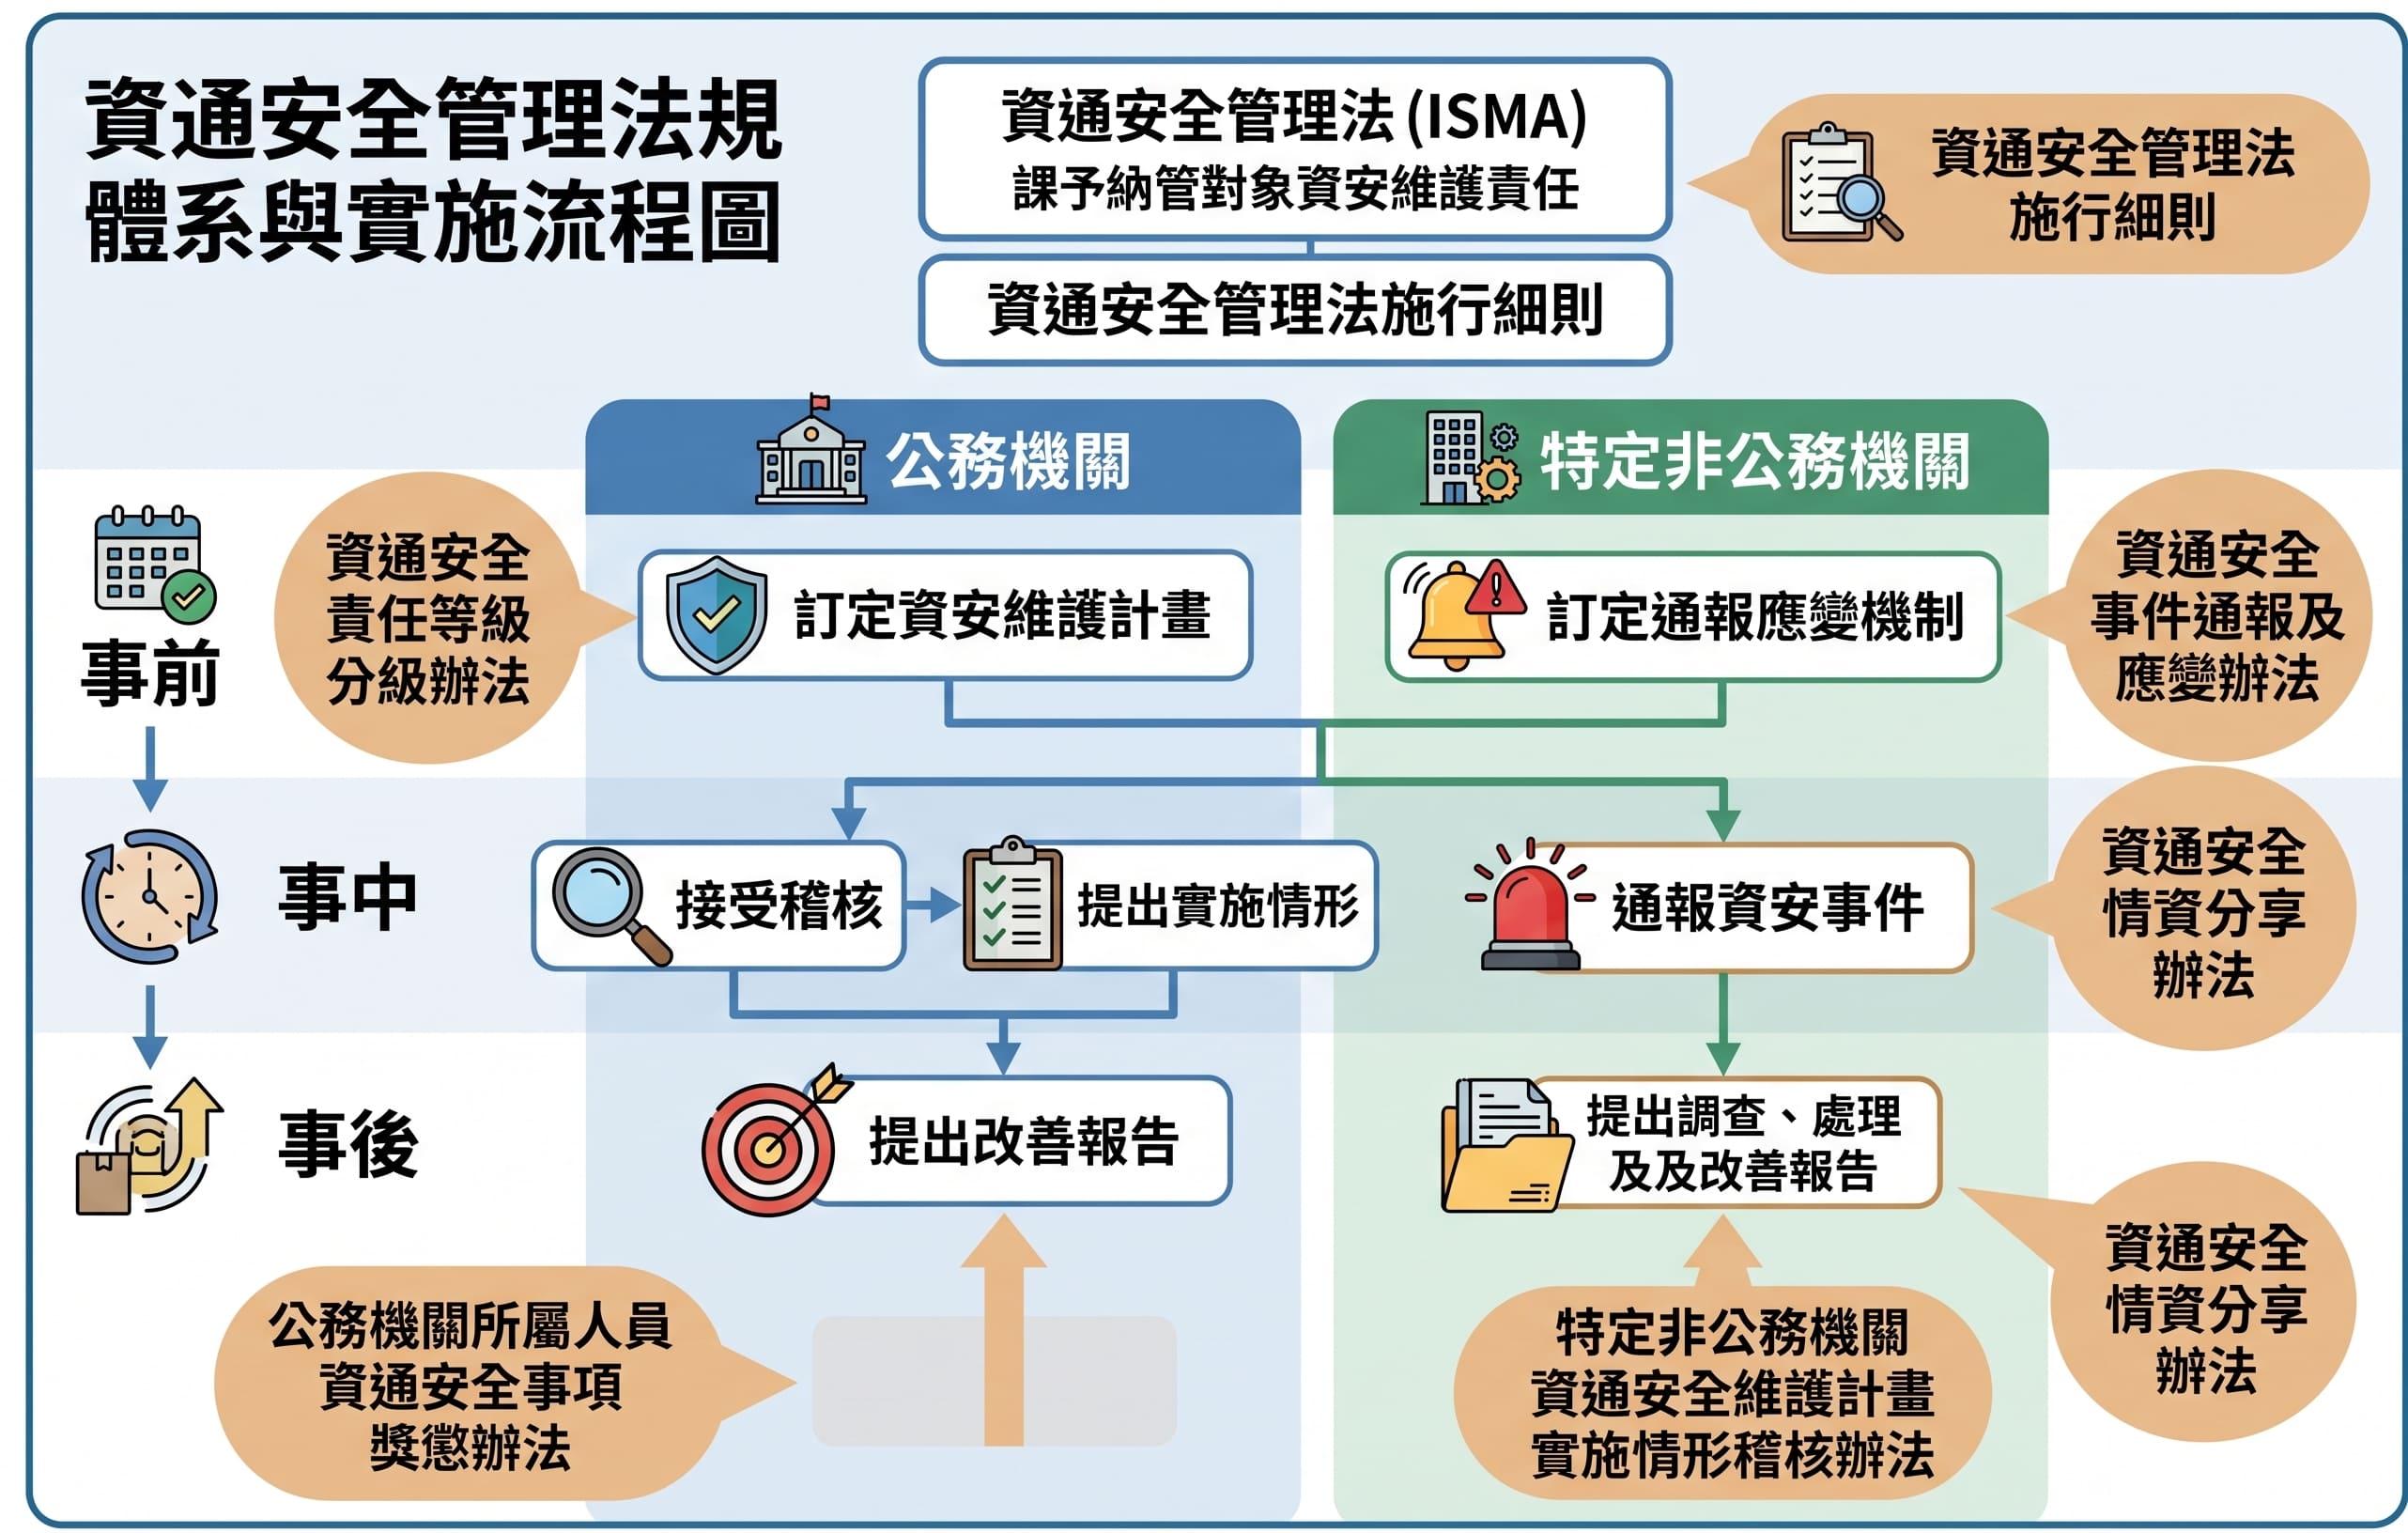
《資通安全管理法》是台灣政府為了強化國內資安而定下的法規,主要目標是確保政府機關和特定非公務機關的數位安全,避免機密資料外洩、駭客或病毒攻擊等風險。架構主要從資安分級制度、資安管理責任、資安事件應變與罰則規範四個方面來落實管理。
五大資安等級分級與比較
依據《資通安全管理法》,資安等級依照業務重要性、機密性、機關層級及資訊系統規模等因素,將資安責任劃分為 A、B、C、D、E 五個等級。透過下方的資安五等級比較表,企業可以更清晰地了解各等級的規範差異:
| 資安等級 | 主要適用對象 | 內部稽核 | 滲透測試 | ISO 27001 認證 | 防護措施 |
|---|---|---|---|---|---|
| A 級 | 國家級基礎設施、公務機關 | 每年 2 次 | 每年 1 次 | 需要 | 端點偵測、入侵防禦、防火牆、應用程式防火牆 |
| B 級 | 重要公共服務機關、金融機構 | 每年 1 次 | 依需求 | 建議 | 入侵防禦、防毒、防火牆 |
| C 級 | 一般政府機關、大型企業 | 每年 1 次 | 無強制要求 | 不須要 | 防火牆、防毒軟體、員工教育訓練 |
| D 級 | 中小企業、一般機構 | 依需求 | 無強制要求 | 不須要 | 基本防火牆、防毒軟體 |
| E 級 | 小型企業、個人 | 無 | 無 | 不須要 | 基本防火牆、防毒軟體、密碼管理 |
新興資安威脅:什麼是 AI 防駭?企業該如何面對 AI 駭客?
隨著生成式人工智慧與自動化技術的成熟,企業面對的不再只是傳統的駭客,而是裝備了進階武器的智慧型駭客。
了解 AI 駭客的攻擊手法
- 極度逼真的釣魚攻擊:駭客透過自動生成無語法破綻的社交工程信件,輕易騙取員工點擊惡意連結。
- 自動化與高效率的漏洞挖掘:利用智能運算全天候快速掃描企業系統的弱點,並自動生成攻擊腳本。
- 變種惡意軟體與零日攻擊:新型態程式能自動修改惡意特徵碼,輕鬆繞過傳統防毒軟體的偵測。
什麼是 AI 防駭?以毒攻毒的防護策略
面對猛烈攻勢,「以 AI 制 AI」是現代企業的唯一解方。所謂的 AI 防駭,是指將機器學習與深度學習應用於資訊安全中,具備以下關鍵優勢:
- 行為分析與異常偵測:系統能學習正常使用者的行為模式,一旦發現異常連線,便會即刻攔截。
- 預測性防禦與自動化回應:透過全球威脅情資網路,可以在毫秒之間預判並阻斷惡意流量。
為了防禦新型態攻擊,企業應及早導入智能化解決方案。建議導入內建智能引擎的 Cloudbric WAF網站防火牆 來阻擋變種威脅;面對釣魚郵件,則應部署 OSecure郵件過濾 與 S/MIME Email信箱憑證。同時搭配定期的 弱點掃描 與 惡意軟體掃描,及早修補系統漏洞。
企業資安等級怎麼選?四大步驟有效落實防護
企業落實資安防護,建議透過四個關鍵步驟來執行:確認等級、訂定策略、建立監控機制、持續優化。
步驟一:確認企業適用的資安等級
依照企業的業務性質、影響範圍來選擇適合的資安等級。以下三個面向能幫助您快速評估:
面向一:評估企業類型與業務風險
| 業務與產業類型 | 常見風險 | 建議資安等級 |
|---|---|---|
| 金融與醫療 | 個資外洩風險較大、法規要求較高 | A 至 B 級 |
| 會員制網站與電子商務 | 資料庫較易遭攻擊、詐騙交易 | B 至 C 級 |
| 一般企業與內部 IT 系統 | 員工誤點釣魚信、惡意軟體 | C 至 D 級 |
| 小型企業與創業公司 | 基本資料保護需求 | D 至 E 級 |
面向二:確認企業處理的資料類型
| 資料類型 | 常見風險 | 建議資安等級 |
|---|---|---|
| 信用卡與交易資料 | 交易資料被盜、信用卡詐騙 | A 級 |
| 病歷與醫療資料 | 病患隱私外洩、勒索病毒攻擊 | B 級 |
| 客戶個資 (姓名、電話、地址) | 身份盜用、釣魚攻擊 | C 級 |
| 內部文件與員工資料 | 內部資料外流、社交工程攻擊 | C 至 D 級 |
面向三:評估企業 IT 技術與預算
| 企業 IT 狀況 | 適用企業 | 建議資安等級 |
|---|---|---|
| 內建資安團隊 (SOC) | 金融機構、科技業、大型企業 | A 級 |
| 有 IT 技術,但無專職資安人員 | 中型企業、電商平台、雲端服務商 | B 級 |
| 僅有基本 IT 維運 | 一般企業、零售業、製造業 | C 級 |
| 無 IT 團隊,依賴雲端服務 | 小型企業、餐飲業、新創團隊 | D 至 E 級 |
後續步驟:訂定策略、建立監控與持續優化
- 訂定架構與策略:建立管理制度並落實技術防護,例如為網站部署 SSL 憑證,並建立異地備援。
- 建立應變與監控機制:每年進行模擬演練,為員工提供訓練,並考量導入監控中心。
- 定期評估與持續監測:每年進行風險評估,搭配遠振資訊的專業 掃描服務 檢測系統體質。
從台灣案例談起:企業落實的三大挑戰
一、資安與成本,企業該如何平衡?
中小企業預算有限。建議優先強化核心業務防護,並使用雲端資安服務,如雲端架構的 Penta Security WAF 防火牆,以低資本支出享有專業級防護。
二、缺乏專業人員,難以落實防護
企業可透過外包服務,或導入具備自動化監測的 入侵偵測 系統,減少對人力的依賴,並鼓勵人員考取 ISO 27001 相關專業認證。
三、員工對防護不夠重視,執行力不足
透過建立強制的多重驗證政策,搭配每年至少兩次的內部訓練與釣魚信件演練,全面提升團隊警覺性。
企業資安防護不能少,立即了解專業服務
隨著數位轉型加速與新型態攻擊的到來,資訊安全不再只是資訊部門的責任。企業必須加強員工培訓,並確實落實對應的保護等級。
遠振資訊提供完善的 全方位企業資安解決方案,涵蓋網站防護、郵件過濾、系統掃描等多項專業服務,協助企業建立穩固的資安防線。立即聯繫我們,為企業打造堅不可摧的資訊安全環境,歡迎來電或與線上客服諮詢,我們將為您提供專屬規劃。
