


網站被流量打掛才想到防護?DDoS 緩解服務導入前要先確認的 5 件事
這篇文章特別為正在評估網站資安的企業,整理了導入 DDoS 緩解服務前必須確認的 5 大關鍵要素。從攻擊面盤點、流量容量評估,到切換流程與演練條件,幫助你在面對網站流量異常時不再手忙腳亂,穩穩維持線上營運。
先釐清:DDoS 緩解服務到底在處理什麼?
DDoS(阻斷服務攻擊)是利用龐大的殭屍網路流量或大量惡意請求,刻意去消耗網站的網路頻寬、連線數或伺服器運算資源,最終讓正常使用者完全連不上線。這和一般的系統漏洞利用或帳號盜用很不一樣。
專業的 DDoS 緩解服務,通常會在這些惡意流量抵達你的伺服器(來源站)之前,就先透過雲端清洗中心協助辨識、吸收並過濾異常封包。但防護效果要好,依然取決於網站的底層架構與 DNS 設定。如果您的網站經常面臨高併發流量,或需要建置客製化的防禦架構,建議在評估階段就可以考慮採用具備獨立資源與高管理權限的 VPS 主機,而非一般的共享型虛擬主機,這樣在面臨攻擊時才有足夠的彈性進行資源調度。
導入前務必確認的 5 個核心條件
1. 盤點要保護的公開資產與攻擊面
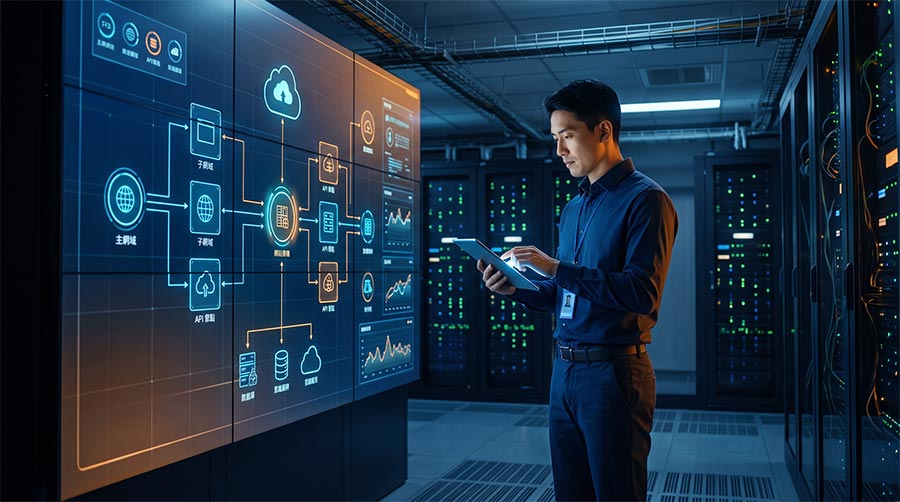
很多企業買了防護,卻只設定保護「官方首頁」,結果攻擊者立刻轉向攻擊 API 介面或登入頁面,網站照樣停擺。導入前,請務必先畫出網站所有的「公開入口」,包含主網域、子網域、IP 位址、API 介面與下載服務。沒有這份清單,出事時工程師很容易一邊改 DNS 一邊猜攻擊點,白白浪費搶修的黃金時間。
2. 確認容量限制與防護啟動門檻
評估方案時,千萬別只問服務商「總頻寬有多大」。您更需要了解他們對於連線數、封包速率(PPS)以及「應用層攻擊(Layer 7)」的處理能力。如果網站平常的尖峰時段就已經快滿載,當異常流量還沒達到防護合約的啟動門檻時,伺服器可能早就先卡死了。記得將日常的營運尖峰值與可接受的延遲範圍一併納入考量。
3. 釐清流量切換與回復流程
啟動 DDoS 防護通常會動到 DNS 紀錄修改或反向代理設定。團隊內部必須非常清楚「誰有權限按下啟動開關」、「切換期間需要多久」,以及切換瞬間是否會造成正在結帳的會員斷線。平時就該檢查 SSL 憑證與來源站的白名單設定是否正常,並把緊急回復步驟好好記錄下來。
4. 明確合約範圍與責任邊界
當流量異常發生時,最怕各方互踢皮球。請先確認服務涵蓋的流量類型、清洗中心位置以及客服支援時段。如果您的網站是由代管商、開發團隊與資安廠商共同維護,請白紙黑字寫下:流量飆高時由誰負責判斷?誰來調整 DNS?誰負責事後報告?把責任歸屬釐清,才能在第一時間啟動聯防。
5. 平時先做低風險的受控演練
演練並不是要您真的找駭客來把自己的網站打掛,而是要測試「通報機制」與「回復 SOP」。找個沒有營收中斷壓力的平常日,安排一次受控的流量切換,確認正常訪客還是能順利瀏覽、登入、送出表單。演練結束後,記錄實際花費的時間,並補齊不足的權限與流程。
全面防護才是維持網站營運的長久之計
DDoS 緩解服務確實能大幅降低網站因大量連線而當機的風險,但它並不是裝了就絕對安全的金鐘罩。導入後,依然要持續檢查伺服器是否「只接受可信任的清洗流量」,並且確實做好底層的漏洞修補與應用程式防護。
如果您的網站是採用開源系統架設,除了大流量防護外,伺服器端的基礎安全設定也極為重要。目前市面上已有不少方案內建了 WordPress 主機端免費資安防護,能從源頭協助攔截異常行為,為網站多加一層保險。
網站安全,不能只靠防禦大流量!
針對應用程式層的惡意攻擊、SQL 注入或漏洞探測,遠振資訊提供兩大專業網站防火牆,為您全面把關:
快速部署・雲端智能防護
Cloudbric AI WAF
免變更原有硬體架構,透過 DNS 導向即可啟用。內建 AI 深度學習引擎,精準攔截未知威脅,適合多數企業網站防護需求。
了解 Cloudbric 方案頂規進階・企業級深度防禦
Penta Security COCEP™ WAF
專為大型企業設計的高階 WAF 防護方案,提供卓越的邏輯分析引擎 (COCEP™),有效防禦複雜攻擊,滿足嚴格合規要求。
了解 Penta Security COCEP™ WAF