


中小企業怕被攻擊又沒專職資安人員?Cloudbric WAF 如何降低網站防護門檻
在網路生意絕不能中斷的時代,很多中小企業不是不想做好防護,而是卡在預算有限、找不到資安工程師,甚至連日常維運網站都已經分身乏術。本文將從真實營運情境切入,剖析如何用輕量敏捷的方式,守住網站連線品質與顧客信任。
網站沒被打掛,但真實訂單卻悄悄流失
多數中小企業老闆或行銷主管最常碰到的狀況,其實不是首頁被換成駭客警告信,而是「不知道為什麼,網站突然變很慢」。促銷活動一開跑,訪客卡在購物車頁面轉圈圈、預約表單送不出去,客服電話更是接不完。
直覺上,大家往往會猜是虛擬主機硬體不夠力,急忙掏錢升級規格。然而,很多時候問題根本不在硬體,而是網站正遭受大量未知的自動化爬蟲與惡意掃描請求。如果想要徹底看懂這類消耗伺服器頻寬的機制,可以參考這篇關於 DDoS 攻擊與 L7 應用層威脅的完整解析,就能明白為什麼單靠硬體升級往往只是多付冤枉錢幫攻擊者墊頻寬。
問題往往在於看不到的隱形成本: 攻擊者往往不追求立刻癱瘓伺服器,而是利用高頻的重複請求佔滿連線通道,讓真正要掏出信用卡結帳的精準客戶被擋在隊伍後面。最令企業頭痛的不是修復技術,而是現場根本沒有人懂得看 Log、判斷哪些流量該擋、哪些貴賓絕對不能誤封。
Cloudbric WAF 解決的,是「無人看守」的資安斷層
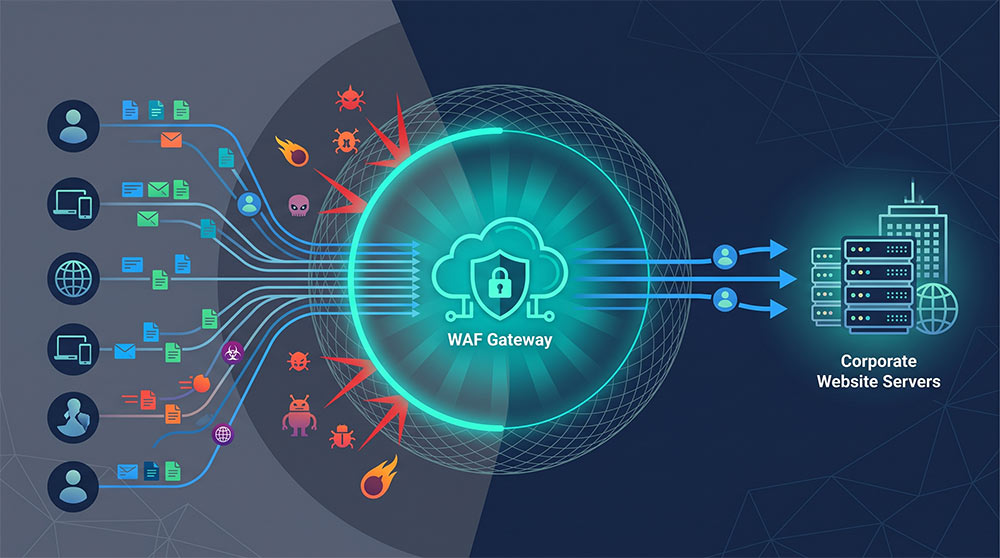
WAF(Web Application Firewall,網站應用程式防火牆)就像是站在網站大門口具備雙重辨識能力的專業警衛。它負責檢驗所有進出網站的 HTTP 與 HTTPS 連線,在第一線即時攔截 SQL Injection(資料庫注入)、XSS(跨站腳本攻擊)以及各類暴力破解腳本。深入了解 AI WAF 網站應用程式防火牆防禦機制,你會發現現代雲端架構早就不再需要昂貴的地端設備。
以亞太領導品牌 Penta Security 旗下的 Cloudbric WAF 來說,其最大特色就是採用專利智慧邏輯分析引擎。有別於傳統防火牆需要工程師手動更新幾千條規則特徵碼,它能夠自動分析請求的行為模式,在未知威脅出現的當下就迅速判讀阻擋,同時將誤判率壓到極低。
零門檻極速部署
完全不用改寫網站原有程式碼,也不需要在伺服器安裝重度軟體套件,只需變更 DNS 網域指向,15 分鐘內即可享有全天候雲端即時防護。
原廠資安團隊託管
規則庫由亞太專業資安專家即時更新維護,自動化阻擋 OWASP Top 10 風險。企業不用配置專職工程師天天熬夜盯著資安情報補破網。
視覺化直覺報表
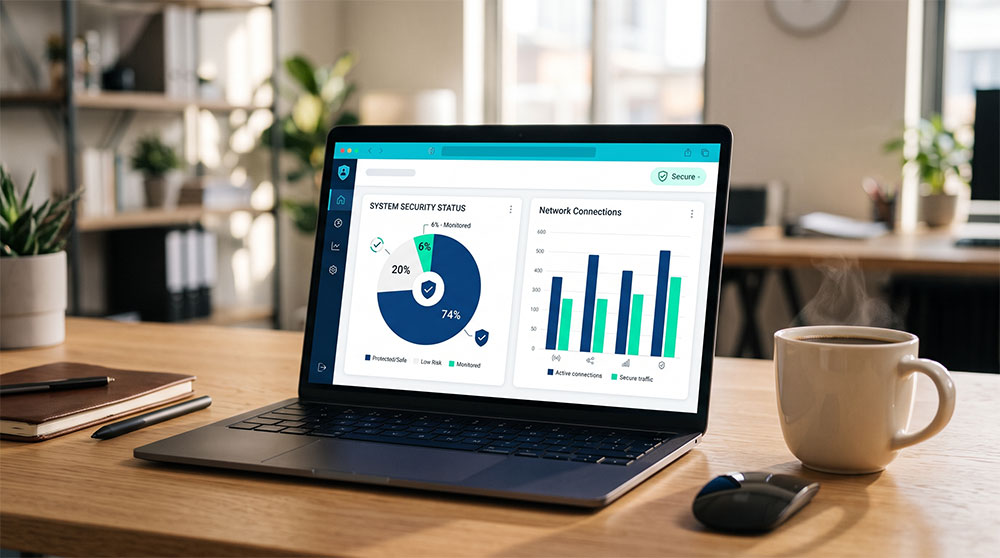
提供乾淨清晰的管理後台,非技術背景的管理者也能一眼看懂哪些國家發動掃描、擋下了多少次攻擊,付出的防護預算成效看得見。
評估採購標準:不要只看規格,先問企業承擔得起什麼
近年不只是金融電商,許多機關單位也全面加強了資安標準,從這篇探討 校園與機關導入 WAF 的資安防護規範 中也可以發現,保護用戶個資與核心系統正常運作,已經成為各行各業的基本責任。
對中小企業而言,如果你的網站具備會員登入、線上交易、客製化預約或存放客戶個資,或者公司剛好要投入大筆廣告預算導流,那麼提前補上入口防護,絕對比事後被攻擊時停機搶修要便宜太多。
常見問題解答 FAQ
現在超過八成的攻擊並非針對特定品牌,而是由黑客撰寫的自動化腳本在全網無差別掃描。只要網站程式存在已知的未修補漏洞,機器人就會自動植入挖礦程式、後門木馬或將你的網站當作跳板。缺乏防禦的中小企業往往就是這些自動化機器人眼中的肥羊。
需要。SSL 憑證的任務是「加密傳輸」,防止顧客輸入的密碼或信用卡資料在傳輸途中被偷看;但若黑客在傳輸通道中夾帶了 SQL Injection 攻擊語法,SSL 同樣會忠實地將惡意指令加密送到伺服器。WAF 的職責則是拆開檢查連線封包的實質內容是否安全,兩者保護的環節截然不同。
不僅不會,甚至可能變順暢。Cloudbric 在台灣與全球皆有綿密的邊緣防護節點,過濾延遲僅在毫秒之間;而且因為它在最外層就擋下了大量吃資源的惡意爬蟲,反而減輕了原主機的運算負擔,讓真實顧客的瀏覽體驗更加穩定。
不需要。Cloudbric 採用雲端反向代理架構,切換防護時只需要在網域名稱(DNS)後台調整 CNAME 或 A 紀錄指向,網站不會出現中斷時間(Zero Downtime)。遠振資訊的專業技術團隊也會在導入時提供完整設定協助,就算公司內部沒有網管工程師也能無痛上線。
別讓看不見的連線攻擊,拖垮辛苦建立的品牌信任
資安不是大集團的昂貴特權,而是中小企業安心開門做生意的基礎配備。透過遠振資訊導入 Cloudbric AI-WAF+,用最經濟、好管理的月租模式,為網站披上一層值得信賴的安全防護。
