


平台出包,品牌只能挨打?
老闆必懂的「開店平台資安責任總盤點」
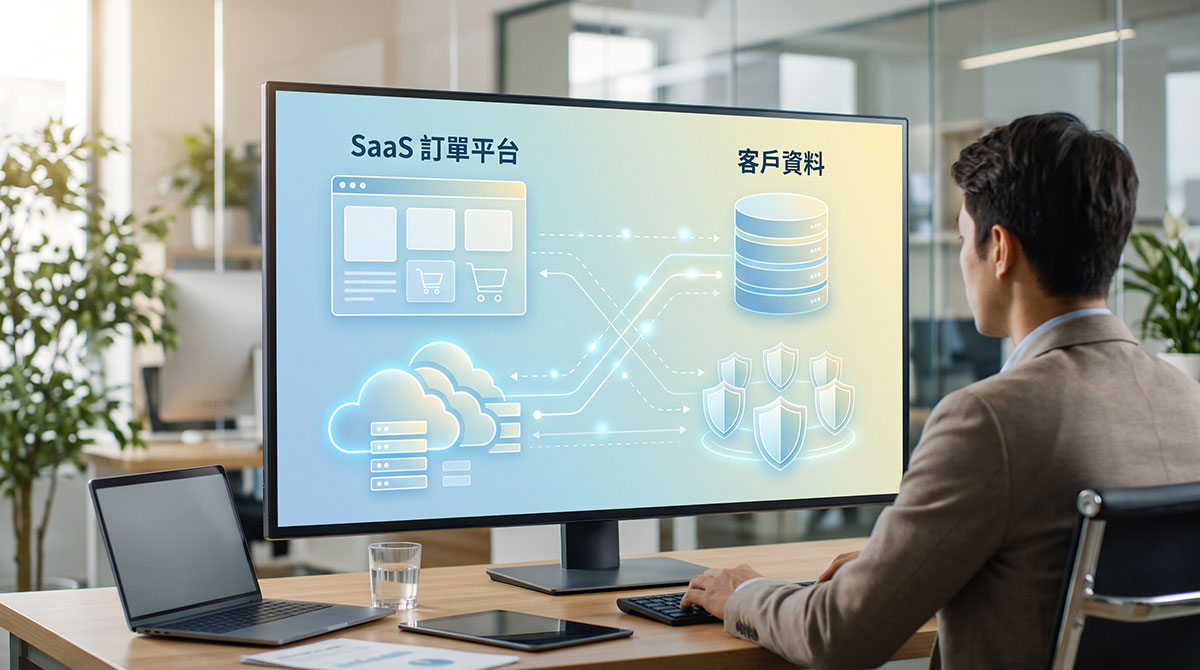
雙 11 購物節前夕,不少品牌的忠實顧客突然收到「定期購方案成立」或「訂單重複」的怪異通知,信件裡甚至夾帶了可疑的釣魚連結。2026 年 10 月中旬,知名開店平台 91APP 證實旗下 Commerce Cloud 資料庫遭到自動化攻擊,部分資訊被非法擷取,目前已報案並委請第三方進行調查。
這起事件讓許多電商與品牌老闆捏把冷汗:「我們每個月花錢租用 SaaS 開店平台,把訂單、會員資料跟客服全交給系統處理,萬一真的出事,品牌自己到底還剩多少掌控權?」
遇到資安危機,答案絕對不是因噎廢食把所有平台都關掉,而是趁現在把規矩講清楚:哪些事歸平台管?哪些風險必須由品牌自己扛?
別再只靠口頭承諾:品牌最容易漏掉的「責任空白」
許多品牌經營者平常只看得到前台版面漂不漂亮、後台訂單有沒有順利進來,卻從來沒想過:客戶資料到底存在哪顆伺服器?公司內部有誰擁有最高權限能把名單全數下載?萬一系統異常,平台多久才會通知我們?
如果平時沒有把這些細節釐清,一旦發生電商客戶資料外洩,第一線被客訴電話灌爆的絕對是品牌客服;而負責採購的主管,卻根本找不到一個能立刻回答「到底影響了多少客人、現在該怎麼處理」的技術窗口。
在跟開店平台或系統商簽約合作時,必須嚴格切分資安責任:
- 平台負責的部分:底層系統架構與共用主機的基礎安全。
- 品牌該管的部分:內部員工的後台帳號權限控管、匯出名單的保管、客服查證與金流把關。
- 雙方事先約定好的:出事時多久通報、如何協同調查,以及由誰出面安撫消費者。
針對這塊最容易被忽略的灰色地帶,企業從網站架設初期,就該將內部管理與外部供應商的分工對齊,確保每一項防護環節都找得到對應的負責人。
主機服務不是買個「倉庫」,重點是出事誰能接手
雖然 SaaS 平台的底層主機不是由品牌自己管,但老闆在簽約前依然有權力要求供應商說明:資料有沒有做好實體隔離?平常是誰在監控?有沒有定期的異地備份機制?這不是逼廠商掛保證「永遠不會被駭」,而是要確認——萬一真的被駭客盯上,有沒有技術團隊能立刻調出系統紀錄、幫你判斷災情,甚至協助將資料安全轉移出來?
除此之外,具備一定規模的品牌除了開店平台,手上往往還有獨立的形象官網、會員系統或 API 串接程式。對於這些重要的自有資產,強烈建議交由具備專業監控能力的 專屬主機代管服務 來承接日常維運。把核心系統的穩定度顧好,才不會每次外部平台一有風吹草動,自家的服務也跟著停擺,讓整家公司的營運連個退路與備援方案都沒有。
防護工具不是萬靈丹:看懂「門衛」與「體檢」的差別
很多中小企業的老闆可能會覺得:「我已經花錢買資安方案了,現在應該百毒不侵了吧?」其實不同的資安防護工具,守的是完全不同的關卡:
- 看好大門的警衛:如果你的網站每天有大量顧客進出,甚至常面臨異常的機器人流量騷擾,導入企業級的 網站防火牆 (WAF) 防護 能精準過濾惡意攻擊,把壞人擋在門外。但要留意,它防不了內部員工把帳號密碼隨意外洩。
- 定期的健康檢查:面對未知的系統漏洞,定期為網站架構執行深度的 弱點掃描 (PTS),就像是請醫療團隊來找病灶,提前找出哪裡該優先修補。拿到檢測報告後確實修補並定期複檢,才是真正止血的關鍵。
簽約採購前,老闆必問的 5 個保命問題
下次在評估開店平台或系統廠商時,別再只看抽成比例跟介面漂不漂亮,請直接把這五題拿出來問,確保對方能給出明確的答案,讓品牌清楚掌握「自己能控制的底線」:
- 資料留多久、拿不拿得回來? 平台幫我們存了哪些資料?平常能不能隨時將完整紀錄抓出來備份?
- 誰在幫忙看門? 資料庫、後台介面跟外部串接通道,是由誰負責全天候監控?
- 出事多久會講? 萬一系統異常,平台承諾幾小時內通知並說明影響範圍?
- 出事誰來幫忙善後? 廠商能提供哪些具體的系統日誌與技術支援來協助調查?
- 不合作了怎麼辦? 如果哪天不續約,客戶資料、網址與網站搬家到底由誰負責接手?
企業電商資安常見問答 FAQ
想要確保企業營運不中斷,除了釐清責任邊界,掌握第一手情報也至關重要。建議品牌負責人可以定期關注遠振的 最新資安與服務公告,隨時更新企業防護策略,防患於未然。
