


客戶不敢安裝你的軟體?雲端 CodeSigning 如何建立品牌信任、降低發布阻力
從真實商務情境,看雲端 CodeSigning 如何為企業降低發布阻力、守住成交機會。
許多軟體開發團隊應該都遇過這種尷尬的情況:產品功能開發完畢,內部測試也順利過關,好不容易將安裝檔交付給客戶,對方一下載,作業系統卻立刻彈出紅色的「Windows 已保護您的電腦」或「無法確認發行者」警告畫面。
這個時候,客戶的第一個反應絕對不會是研究軟體功能,而是直接向業務窗口質疑這套軟體的來源是否安全。一個微軟預設的警告視窗,就可能讓原本準備簽約的案子被迫暫停,甚至得額外花費數週去應付資安審查。
警告背後的真正問題:客戶無法確認軟體「身世」
對 B2B 企業而言,這早就不只是單純的技術瑕疵,而是直接影響商譽的「信任成本」。客戶端的資安與採購部門往往會要求供應商證明軟體來源、確認檔案在傳輸中沒有被竄改,甚至直接把「是否有合法簽章」列入驗收條件。
作業系統與防毒軟體之所以會發出警告,本質上只是在替使用者把關兩件事:這個檔案是誰發布的?以及發布後有沒有被人動過手腳?如果軟體沒有合法簽章,系統自然無法驗證身分。
這就如同網站必須安裝 SSL 數位憑證 來消除瀏覽器的不安全標示;軟體也必須透過程式碼簽章,為應用程式掛上數位身分證。一旦系統成功驗證了發行者身分,對客戶來說就代表「開發商願意為這套軟體負責」,防備心與信任門檻立刻就能降下來。
為什麼越來越多企業選擇雲端 CodeSigning?
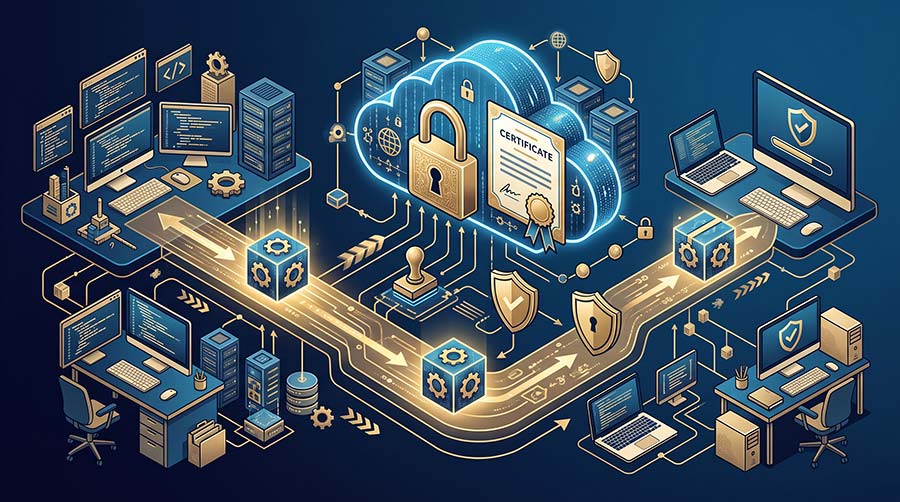
隨著國際 CAB Forum 的資安規範日益嚴格,傳統的程式碼簽章憑證大多被強制綁定在實體的 USB Token 或特定硬體上。這在實務管理上常為 IT 團隊帶來痛點:Token 通常由特定的工程師保管,人員一旦請假便無法順利發版;如果團隊分散在不同地區,實體裝置的傳遞就會成為流程瓶頸。
更嚴重的是,實體裝置若不慎遺失,私鑰外流的資安風險將難以估計。遠振資訊提供的 雲端 CodeSigning 方案,則是將最核心的私鑰保護在受嚴格控管的雲端 HSM (硬體安全模組) 環境中。團隊成員不需要傳遞實體 Token,只需透過嚴謹的授權機制即可進行遠端簽署,為企業帶來三大核心價值:
- 發布不再受限於單一人員:授權成員能在自己的環境完成簽章,跨國或遠距協作也不會停擺。
- 權限與紀錄可完整追蹤:誰在何時簽了哪個版本皆有詳盡紀錄,輕鬆應對企業資安稽核。
- 私鑰絕不落地外流:私鑰始終留存在高防護的雲端模組中,大幅降低被複製或遺失的風險。這與導入 WAF 網頁防火牆 以阻擋惡意攻擊的理念相同,皆是從源頭建立起堅固的防護網。
什麼情況值得評估導入雲端 CodeSigning?
並非所有的內部系統都需要立刻導入,但若您的團隊出現以下訊號,通常代表「信任成本已經遠高於憑證的費用」:
- 客戶開始在合約或驗收階段,明確要求提供軟體簽章證明。
- 業務回報軟體下載頁面的系統警告,已經嚴重影響成交率。
- 團隊跨地協作,讓實體 Token 的插拔成為發版流程的絆腳石。
- 公司正準備競標對資安要求極高的政府專案與大型企業採購案。
這其中常被忽略的面相是「業務端的溝通成本」。當客戶的資安窗口提出疑慮,業務往往需要反覆向技術團隊求證、補齊文件、安排會議說明,一來一回耗費大量時間。有了可驗證的數位簽章,這些問題大多能在第一時間用文件釐清,業務便能將心力專注於談判需求與報價,而非不斷替軟體的來源辯護。
企業導入前先想清楚的 4 件事
在評估導入前,建議先盤點內部的發布情境與管理架構。透過遠振資訊豐富的憑證導入經驗,我們建議 IT 部門聚焦以下四個項目:
釐清要簽署的是一般應用程式、核心驅動程式還是內部腳本。不同檔案類型對憑證級別 (如標準型 OV 或高階 EV 憑證) 有不同要求。遠振能在前期協助評估最合適規格,避免企業買錯或重複投資。
梳理團隊發版頻率及是否需串接 GitLab 或 Jenkins 等自動化管線。遠振的雲端方案支援 API 整合,能無縫切入既有工作流,解決傳統 USB Token 無法上雲端自動化的痛點。
明確規範「誰有權發起簽章」、「誰負責簽核」以及異常時的緊急撤銷流程。透過雲端集中控管,私鑰不落地,所有簽章歷程皆能完整留存稽核紀錄,符合企業內控規範。
憑證過期將導致發版作業立即中斷。選擇具備在地服務的夥伴至關重要——遠振提供專屬的在地技術窗口與效期管理通知,協助企業在到期前平順完成續約,避免跨國溝通延誤商機。
CodeSigning 常見問題
軟體的價值在於解決客戶問題,而不是讓客戶在下載瞬間產生疑慮。從 USB Token 的管理痛點到多地協作的發布瓶頸,遠振資訊提供全方位的雲端 CodeSigning 解決方案與在地技術支援,協助您快速消除系統警告、無縫串接 CI/CD 管線,建立無可撼動的品牌信任。
